Via dette verktøyet kan hackere sende deg falske e-poster
De utnytter en feil i mange e-post-systemer som gjør at de kan bruke den ekte avsender-adressen til kjente offentlige virksomheter
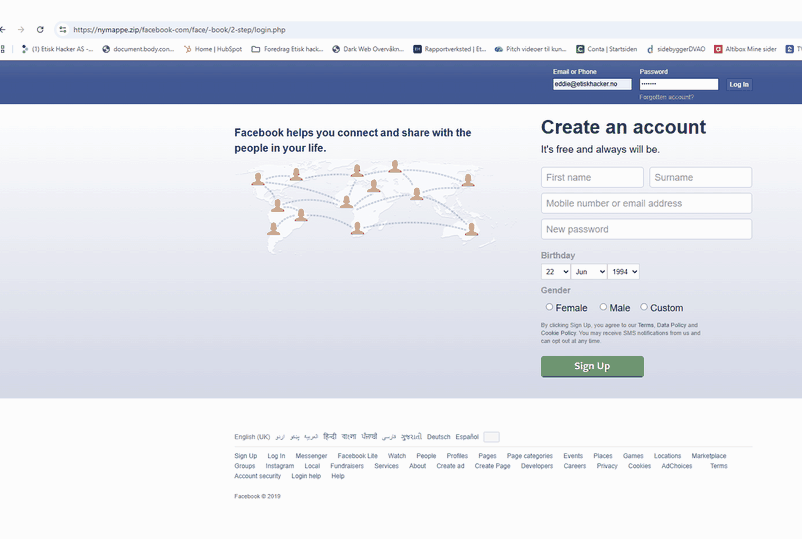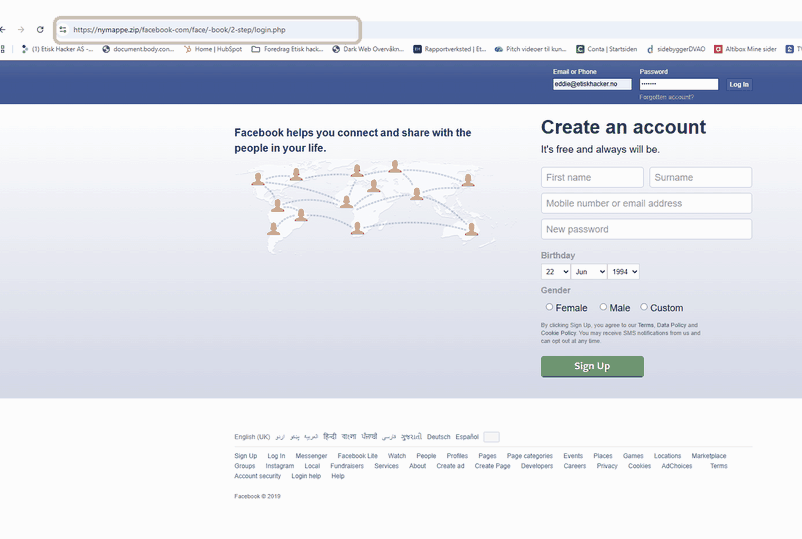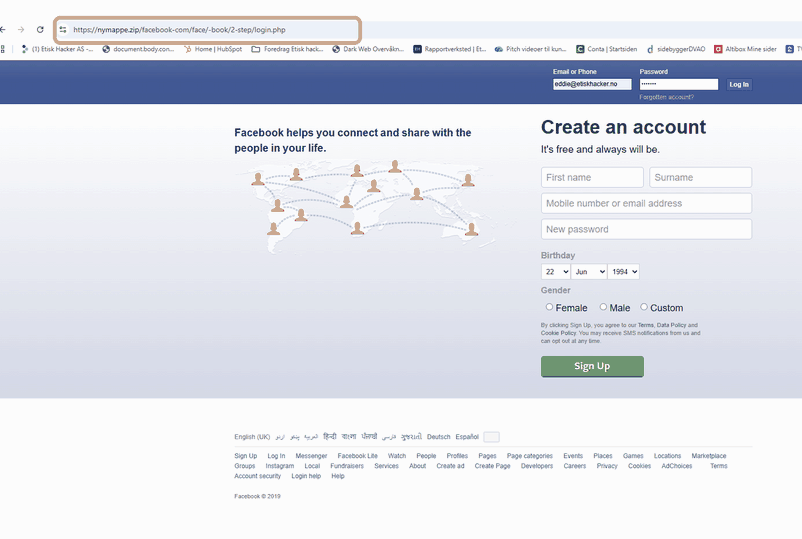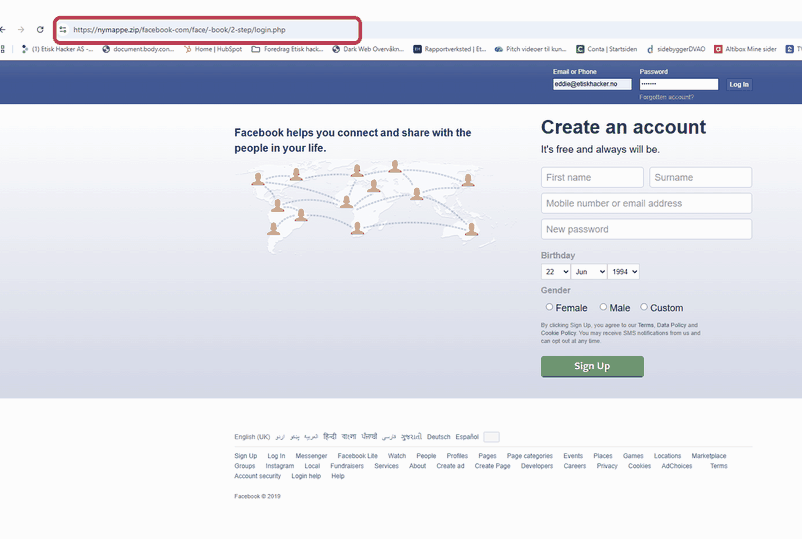
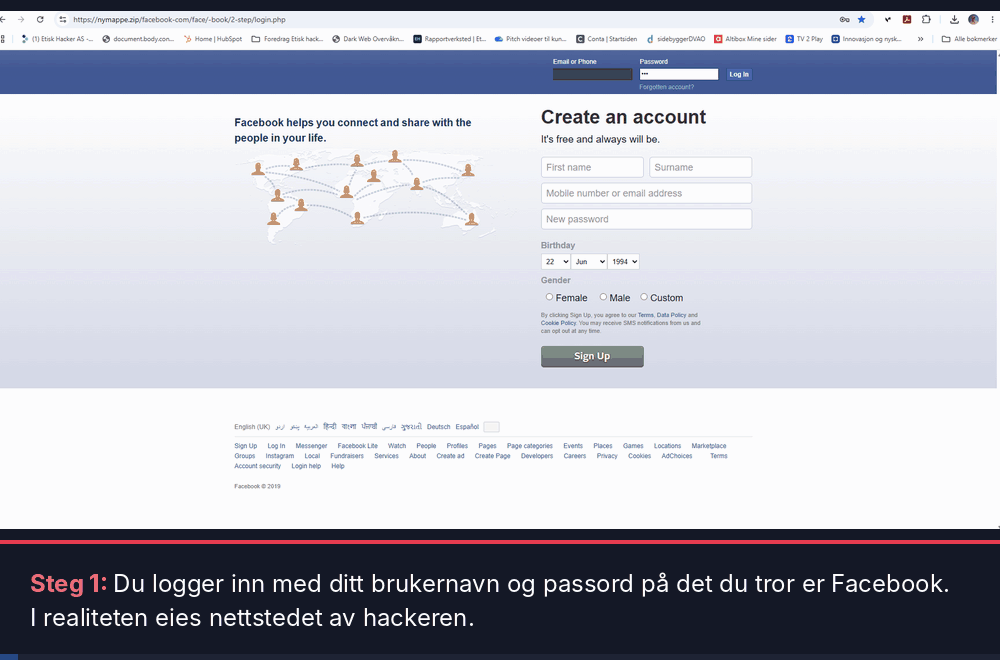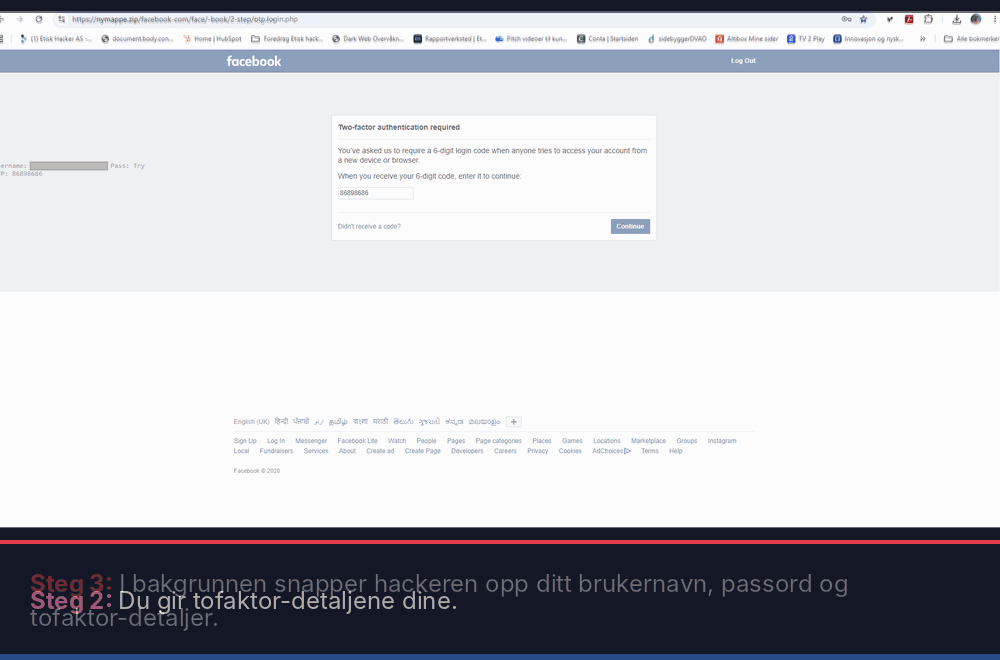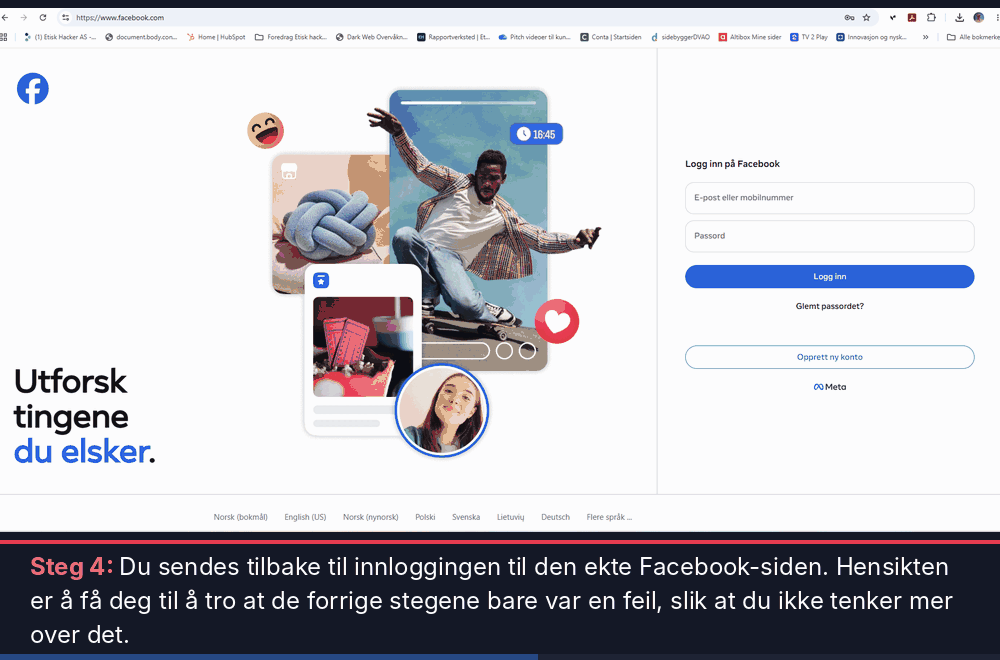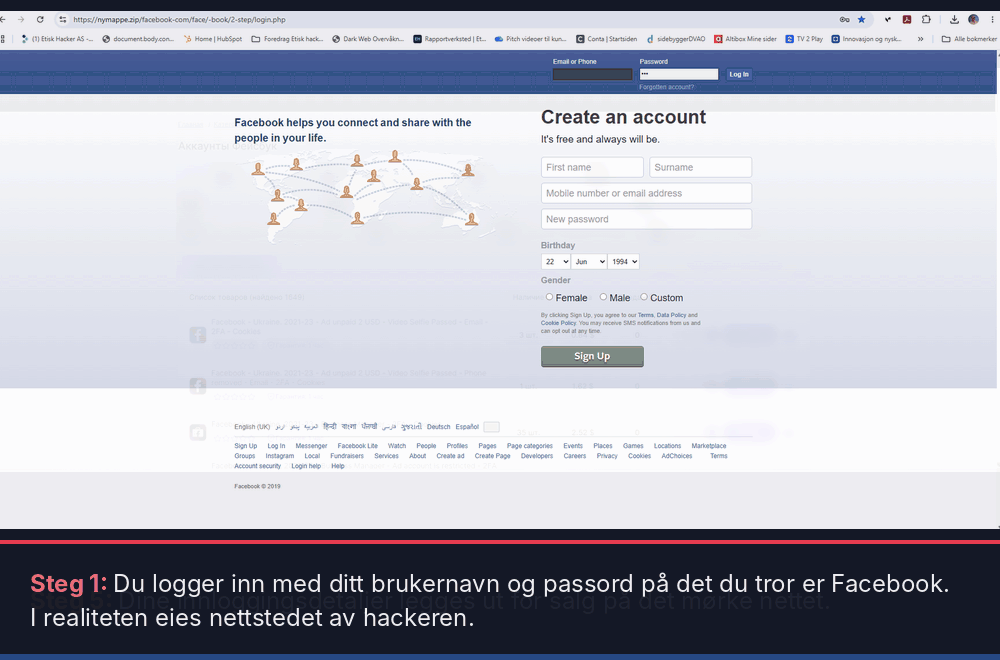
Hensikten er å få deg inn på det du tror er et vanlig nettsted, for eksempel Facebook. I virkeligheten er det hackerens eget nettsted
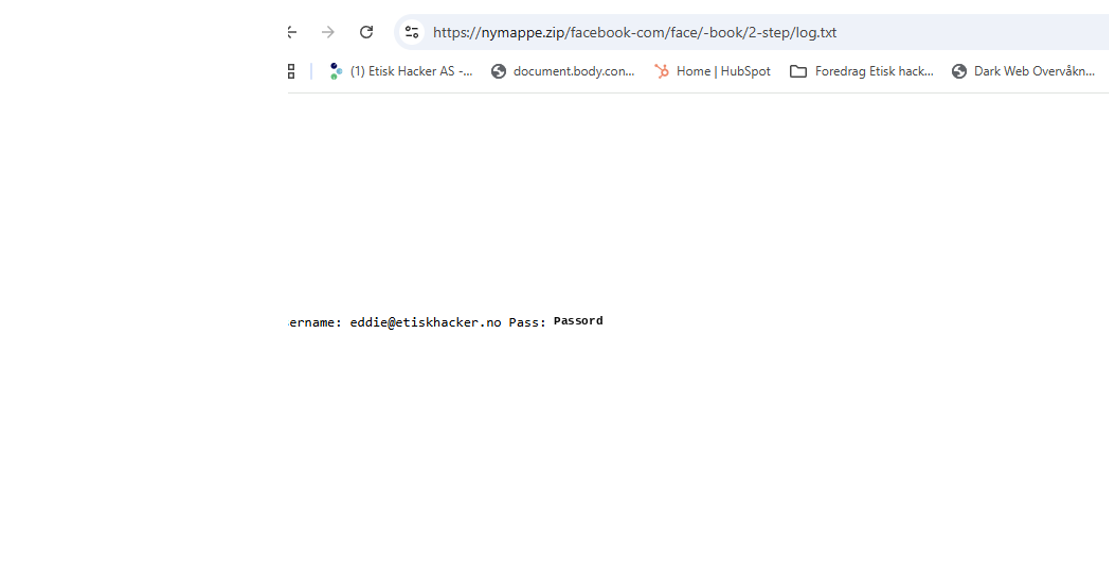
Her plukker hackeren opp informasjonen du oppgir
Kort fortalt
- Svindlere kan utgi seg for å være legitime avsendere
Hackere kan utnytte feil i e-postsystemer (DMARC-feil) til å sende e-poster som ser ut til å komme fra ekte virksomheter, noe som gjør svindelen svært troverdig. - Én ansatt er nok til å kompromittere virksomheten
Ved å lure ansatte til å oppgi brukernavn, passord og tofaktorkoder kan angripere få full tilgang til bedriftens systemer og data. - Mennesker er den viktigste angrepsflaten
Selv avanserte sikkerhetsløsninger hjelper lite dersom ansatte blir lurt. Derfor er sikkerhetsbevissthet og opplæring avgjørende for å redusere risiko. - Gode sikkerhetsvaner reduserer faren for angrep
Unike passordfraser, tofaktorautentisering, adskillelse av jobb og private kontoer, samt økt bevissthet rundt phishing gjør det betydelig vanskeligere for svindlere å lykkes.
Oppsummeringen er laget ved hjelp av kunstig intelligens, og sjekket av oss i Telia.
Bli med inn i svindlernes verden: Så lett blir du lurt
IT-sikkerhetsekspert Eddie Strandengen viser hvordan svindlerne lurer selv forsiktige ansatte og hva som skjer etter at du har trykket på lenken.
En e-post fra en stor offentlig virksomhet dukker opp i innboksen din. Den ber deg verifisere bedriftens kontaktdetaljer via en lenke og henviser til GDPR-bestemmelser. Du klikker på avsendernavnet for å sjekke at det er riktig. Joda, e-postadressen tilhører den offentlige virksomheten. Innholdet ser også autentisk ut.
Dermed trykker du på lenken.
Så enkelt blir du lurt, forteller Eddie Strandengen, som har jobbet med IT-sikkerhet i over 25 år. Sammen med den tidligere kriminelle hackeren Marius Jordet reiser han rundt i Norge og viser hvor enkelt selskaper kan hackes.
Alt hackerne trenger er å lure én ansatt.
E-posten er riktig – hackeren står bak
Mange har blitt lært opp til å sjekke at avsenderen av e-postene er ekte.
– Men selv om e-postadressen i avsenderfeltet faktisk er riktig, kan det likevel være hackere som står bak, forteller Strandengen.
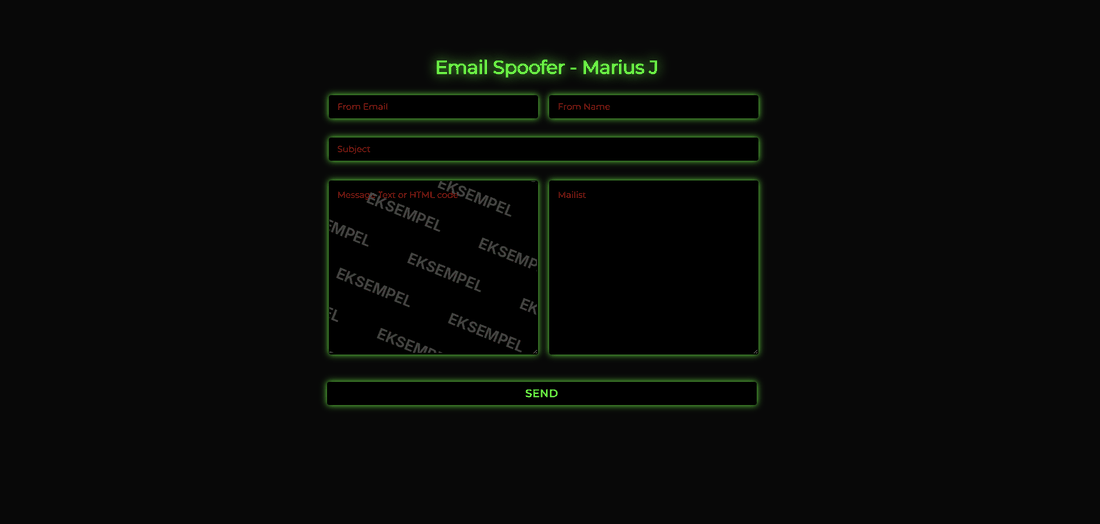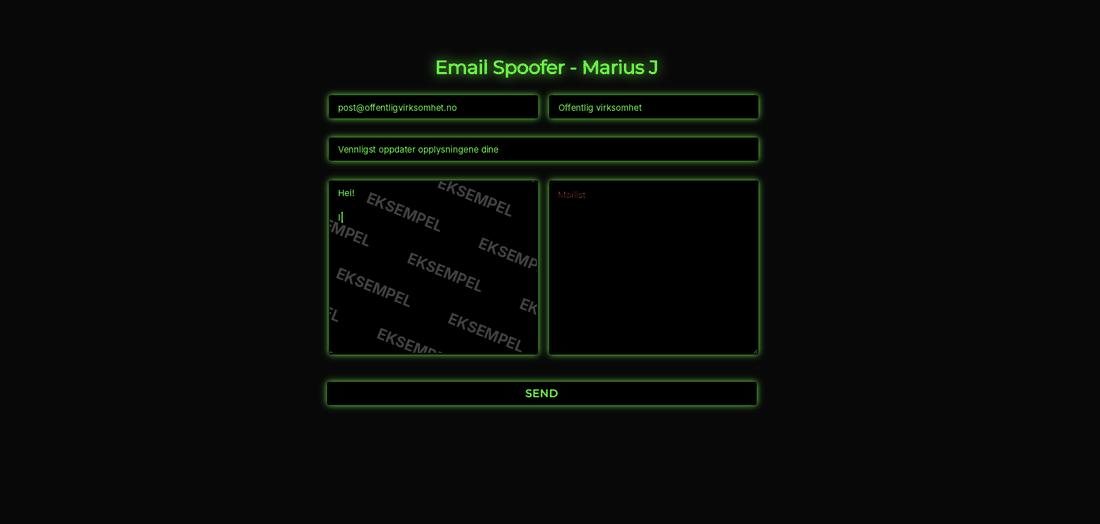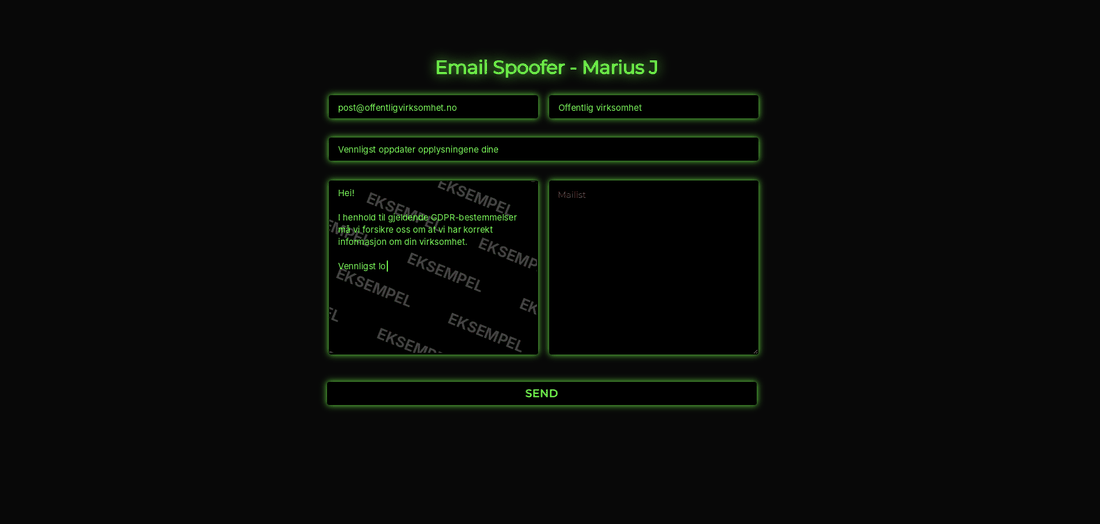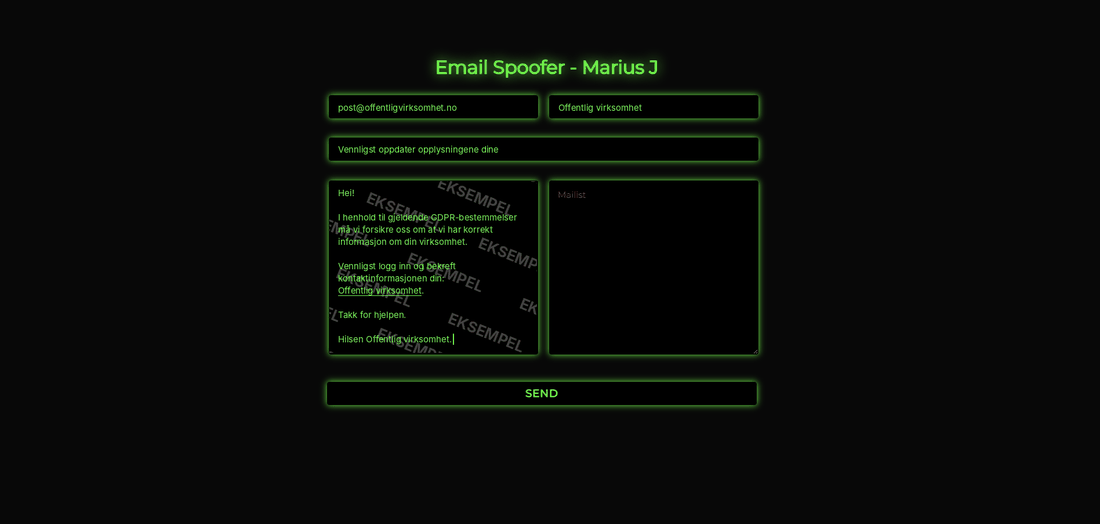
– Over halvparten av norske virksomheter har nemlig feilkonfigurert e-postsystemet sitt, slik at hvem som helst kan bruke e-postadressen deres. Feilen ligger i DMARC-konfigurasjonen og finnes i mange store offentlige og private virksomheters e-postsystemer, sier han.
– Alle kan bli lurt
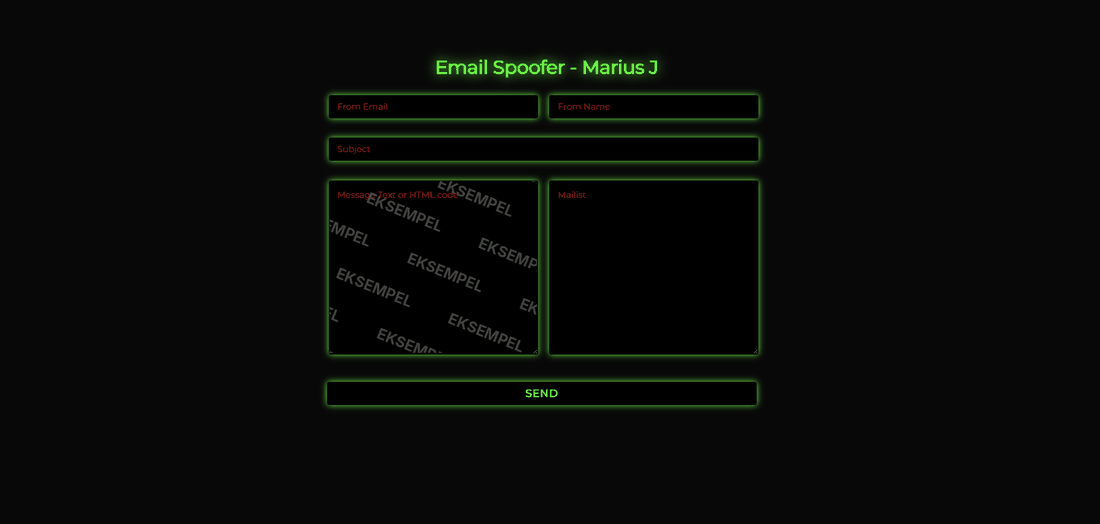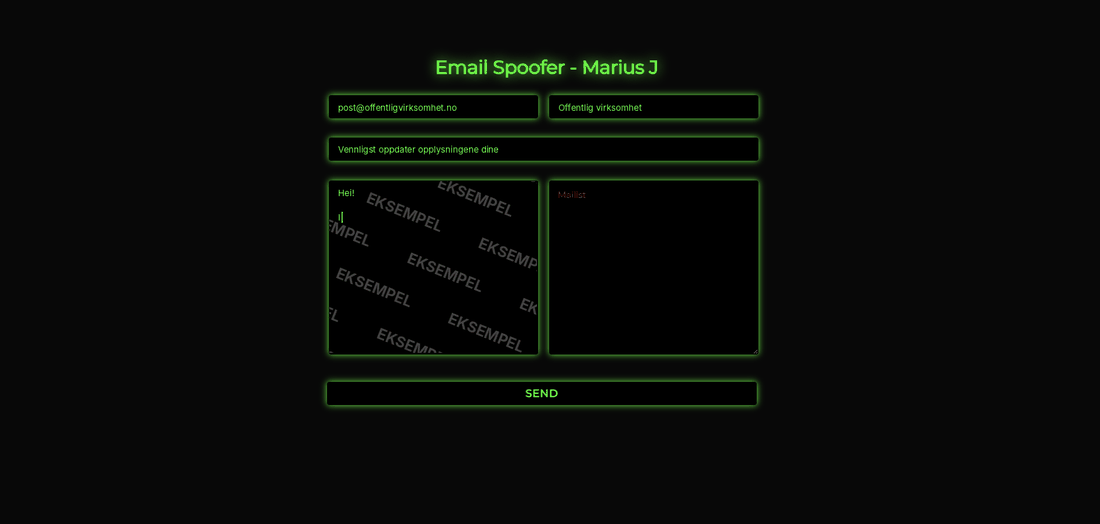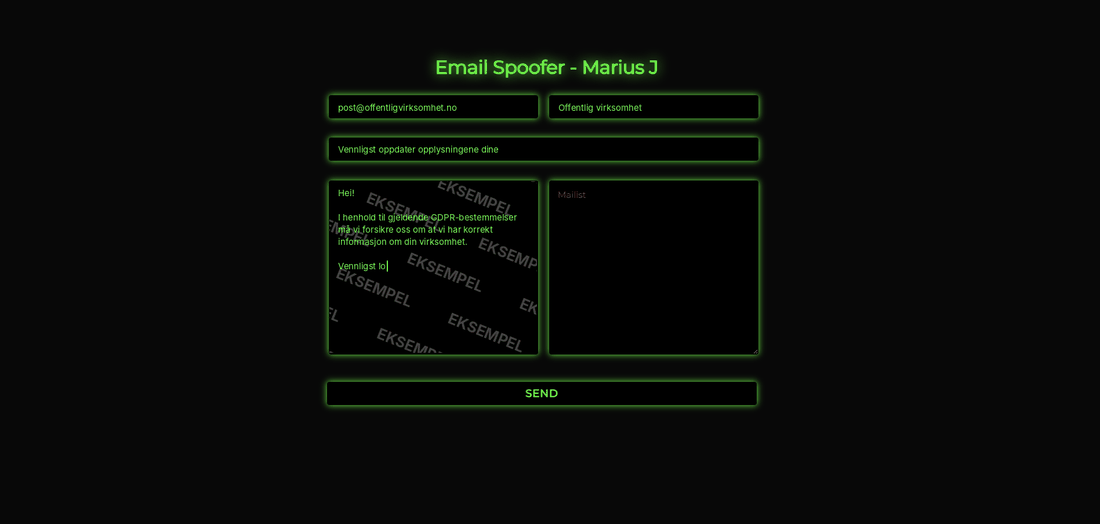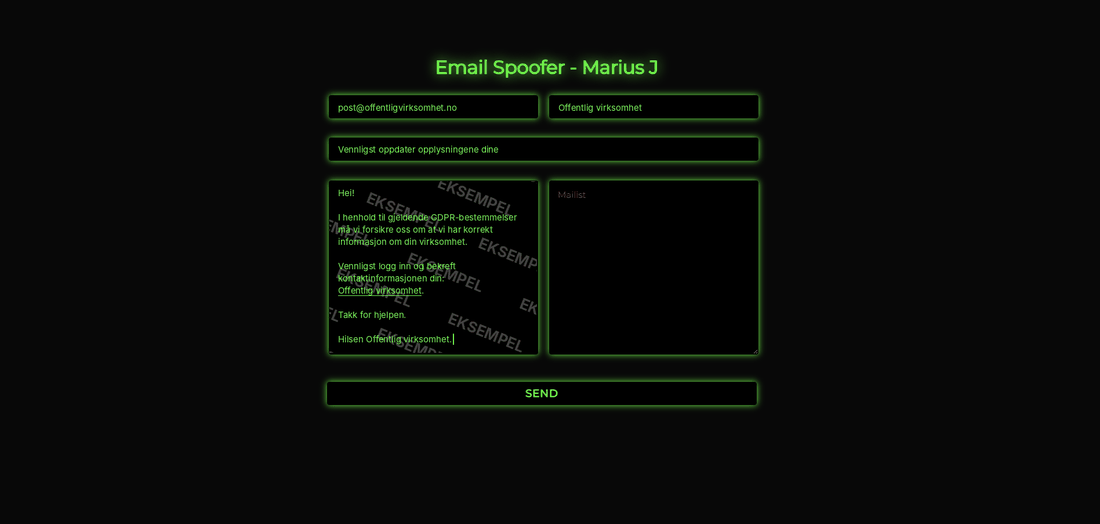
Han viser frem spoofing-verktøyet kollega Jordet har laget for å utnytte DMARC-feilen. Her kan hackeren enkelt velge avsender, innhold og mottakere:
Telia gir ikke eksempler på virksomheter med DMARC-feilen, ettersom det kan øke antallet hackingforsøk.
– Vi har sagt ifra om feilen, men likevel er det mange virksomheter som ikke har rettet opp i det.
DMARC-feilen er bare én av mange feil, hull og svakheter hackere bruker for å lure til seg tilgang, forteller Strandengen.
– Derfor kan alle bli lurt, uansett hvor forberedt man er. Men det hjelper å snakke om det, sånn at man blir vanskeligere å lure, sier han.
– De ansatte er den største trusselen
Du trykker på lenken i e-posten du fikk innledningsvis. Da kommer du inn på en tro kopi av den offentlige virksomhetens nettsted.
Du logger inn for å bekrefte bedriftens kontaktinformasjon. I bakgrunnen får hackeren brukernavnet ditt, passordet ditt og eventuelle koder for tofaktorautentisering.
– Da kan jeg logge inn som deg, slå av alle sikkerhetsmekanismer, endre passordet og stenge deg ute, sier han.
Selv ikke de mest avanserte sikkerhetssystemene hjelper dersom en av de ansatte lures til å geleide hackerne gjennom systemene, poengterer Strandengen.
– Derfor sitter den største trusselen for norske virksomheter mellom stolen og PC-skjermen på kontoret.
Telia tilbyr sikkerhetstrening for å øke de ansattes bevissthet om cybersikkerhet. Treningen gjennomføres som nanolæring, altså korte læringsøkter med repetisjon og refleksjon.
Les mer om opplæringen de ansatte faktisk kommer til å fullføre her.
Inne på det mørke nettet
Strandengen tar oss med inn på et område mange har hørt om, men færre har oppsøkt: Det mørke nettet. Han besøker en markedsplass som selger dine og mine person- og innloggingsopplysninger.
– Dette er profesjonelle markedsplasser med stor omsetning og god kundeservice, sier Strandengen.
Slik ender opplysningene opp der:
Åpne for alle, for alltid
Et annet sted på det mørke nettet går nedtellingen for å offentliggjøre filer fra ulike selskaper. Nedtellingen brukes som utpressing for å få selskapene til å betale. Når tiden går ut, deles filene.
Strandengen går inn på oversikten som omtaler flere norske virksomheters stjålne filer. Lekkasjene er lastet ned titusenvis av ganger.
– Her ligger barnevernssaker, fødselsattester og lønnsslipper åpne for alle, for alltid, sier Strandengen.
Fakturasvindelen mest lønnsom
Det snakkes mye om hvordan kunstig intelligens (KI) endrer svindelmetodene helt. Likevel er en gammel og kjent metode fortsatt den mest lønnsomme for svindleren, sier Strandengen: fakturasvindelen. Også Finans Norge skriver i svindelstatusrapporten for 2026 at fakturarelatert svindel gir store tap i bedriftsmarkedet.
Det finnes flere versjoner av fakturasvindel. Fra å sende ansatte en forfalsket e-post som gir seg ut for å være sjefen og be om penger, til å lure seg inn i den økonomiansvarliges e-post og endre kontonummeret på en innkommende faktura.
– Det er veldig enkelt å endre en faktura. Er svindleren inne i e-posten til noen som mottar fakturaer, er det stor sannsynlighet for at svindlerne kan lure penger ut av vedkommende, sier Strandengen.
Strandengen tegner et ganske dystert bilde. Heldigvis har han også tips til hva du kan gjøre for å bli vanskeligere å lure:
- Ikke gjenbruk tidligere passord: Det er stor sjanse for at de allerede ligger i offentlige datalekkasjer.
- Bruk unike passordfraser: Lag unike setninger som bare betyr noe for deg, og legg inn en liten endring for hver tjeneste. Da er det mindre sannsynlig at noen deler samme passord som deg.
- Passordadministratorer har også svakheter: Verktøy kan svikte, og det er fortsatt avgjørende å lage solide, unike passordfraser.
- Aktiver totrinnsbekreftelse på private kontoer: Angripere skaffer seg ofte innpass i en bedrifts infrastruktur ved først å kompromittere ansattes private kontoer.
- Hold jobb-e-posten unna private gjøremål: Mange nordmenn bruker jobb-e-posten når de registrerer seg på private tjenester. Gjenbruker du da også jobbpassordet, har hackerne som får tilgang til den private tjenesten direkte tilgang til jobben din.
- La aldri nettleseren lagre passordene dine: Det er praktisk å lagre passord i nettleseren, men det gir også en eksponering som hackere kan utnytte.
Vil du vite mer? Kom på Telia Talks i Oslo 27. oktober!
Her viser Eddie Strandengen på direkten hvor lett det er å bli lurt av hackere.
Billionindustri
- I 2026 vil nettkriminalitet koste verden 10,8 billioner dollar, eller rundt 102 billioner norske kroner, anslår Cybersecurity Ventures.
- Tallet tilsvarer rundt 46 norske statsbudsjetter for 2026. Kun USA og Kina har større bruttonasjonalprodukt, poengterer Cybersecurity Ventures.
Telias sikkerhetstjenester
Telia har løsninger for å sikre bedrifters nettverk, mobiler og IoT-løsninger. Øk bevisstheten blant de ansatte med Telia Sikkerhetstrening, og få hjelp til å avdekke og avverge angrep med Telia Proaktiv drift.
Les mer om Telias helhetlige sikkerhetstjenester.
Etisk Hacker
- Eddie Strandengen og Marius Jordet driver selskapet Etisk Hacker (www.etiskhacker.no), som holder foredrag om IT-sikkerhet og tilbyr sikkerhetstjenester til norske bedrifter.
- De to holdt 150 foredrag i fjor og er booket for 200 foredrag i år.
- Strandengen har 25 års erfaring innen IT-sikkerhet. Jordet har fortid som kriminell hacker.